انتشار گزارش رسمی درباره کشف یک حفره امنیتی PHP با درجه وخامت بحرانی (امتیاز ۹.۸ از ۱۰)، بار دیگر زنگ خطر را برای مدیران سرور، وبمسترها و صاحبان کسبوکارهای آنلاین به صدا درآورده است. این آسیبپذیری جدید که با نام PHP2Shell (شناسههای CVE-2026-109618 و CVE-2026-109619) شناخته میشود، به مهاجمان اجازه میدهد بدون نیاز به احراز هویت، کدهای مخرب خود را از راه دور روی سرور اجرا کنند (RCE) و کنترل کامل دیتابیس و فایلها را در دست بگیرند. اگر وبسایت یا سامانه شما بر پایه PHP یا سیستمهای مدیریت محتوایی مانند وردپرس فعالیت میکند، تعلل در برطرف کردن این حفره امنیتی PHP میتواند به قیمت از دست رفتن اطلاعات تجاری و قفل شدن کامل سرور تمام شود.
خلاصه وضعیت اضطراری (اقدام فوری):
نوع خطر: اجرای کد از راه دور (Remote Code Execution) از طریق حفره امنیتی PHP بدون نیاز به نام کاربری و رمز عبور.
سایتهای در معرض خطر: تمامی سایتهای وردپرسی، ووکامرس، جوملا و سامانههای کدنویسیشده با نسخههای قدیمیتر PHP.
راهحل قطعی: ارتقای فوری PHP به نسخههای پچشده (8.2.35، 8.3.36 یا 8.4.27) و فعالسازی فایروال برنامه وب (WAF).
[]
جزئیات حفره امنیتی PHP در هسته مفسر و خطر RCE
برخلاف باگهای معمولی که نیازمند دسترسی اولیه یا فریب دادن ادمین هستند، این حفره امنیتی PHP مستقیماً نحوه پردازش درخواستهای HTTP در هسته مفسر و ماژولهای ارتباطی وبسرور (بهویژه در پیکربندیهای خاص PHP-FPM و CGI) را هدف قرار میدهد. مهاجم با ارسال یک بسته داده دستکاریشده در هدر درخواست، میتواند محدودیتهای امنیتی را دور زده و دستورات سیستمی (Shell Commands) را مستقیماً روی سیستمعامل سرور اجرا کند.
این سطح از نفوذ به معنای دسترسی به تمامی فایلهای پیکربندی، استخراج اطلاعات مشتریان، تزریق بدافزار و حتی استفاده از سرور شما برای حملات باجافزاری است. کسبوکارهایی که به جای استفاده از زیرساختهای مدیریتشده، از سرورهای خام و کانفیگنشده استفاده میکنند، اولین قربانیان رباتهای اسکنر خودکار در ساعات اولیه انتشار این حفره امنیتی PHP هستند.
جدول نسخههای آسیبپذیر در برابر نسخههای امن و پچشده
تیم توسعه PHP به سرعت آپدیتهای اضطراری را برای بستن این باگ منتشر کرده است. وضعیت نسخه سرور خود را با جدول زیر مطابقت دهید:
شاخه PHP | نسخههای آسیبپذیر (در معرض خطر هک) | نسخه امن و پچشده (نیازمند آپدیت فوری) | وضعیت پشتیبانی رسمی |
PHP 8.4 | تمامی نسخههای قبل از 8.4.27 | 8.4.27 | فعال (پیشنهاد اصلی) |
PHP 8.3 | تمامی نسخههای قبل از 8.3.36 | 8.3.36 | فعال و پایدار |
PHP 8.2 | تمامی نسخههای قبل از 8.2.35 | 8.2.35 | فقط آپدیتهای امنیتی |
PHP 8.1 و قدیمیتر | تمامی نسخهها (بدون پچ رسمی) | نیازمند ارتقای شاخه اصلی | پایان عمر (EOL) - بسیار پرخطر |
۳ گام فوری برای رفع حفره امنیتی PHP (راهنمای مدیران سرور)
برای ایمنسازی زیرساخت خود در برابر موج حملات خودکار و مسدودسازی حفره امنیتی PHP، همین حالا این سه اقدام فنی را به ترتیب اجرا کنید:
۱. بررسی نسخه فعلی و آپدیت فوری هسته PHP
ابتدا از طریق ترمینال لینوکس با دستور php -v یا از طریق بخش اطلاعات سیستم در کنترلپنل هاست خود (cPanel یا DirectAdmin)، نسخه دقیق فعلی را بررسی کنید. در صورتی که از سرور مجازی استفاده میکنید، بلافاصله مخازن سیستمعامل (APT یا YUM/DNF) را بهروزرسانی کرده و سرویس php-fpm و وبسرور (Nginx یا Apache) را ریاستارت کنید. اگر مدیریت سرور برایتان پیچیده است، استفاده از سرور مجازی ایران با کانفیگ استاندارد و امنیتی لوگاتک این دغدغه را برطرف میکند.
۲. محدودسازی توابع خطرناک در فایل php.ini
حتی پس از آپدیت و رفع حفره امنیتی PHP، برای جلوگیری از اجرای دستورات شل در صورت بروز باگهای مشابه در آینده، فایل php.ini سرور را باز کرده و توابع سیستمی پرخطر را در بخش disable_functions قرار دهید:disable_functions = exec, passthru, shell_exec, system, proc_open, popen
۳. فعالسازی فایروال (WAF) و پایش لاگها
قواعد فایروال کلودفلر یا ModSecurity سرور خود را برای مسدودسازی رشتههای مشکوک در Query String و هدرهای ورودی فعال کنید. همچنین برای سایتهای فروشگاهی و شرکتی که روی وردپرس بالا آمدهاند، انتقال به یک هاست امن وردپرس که در لایه شبکه به فایروالهای سختافزاری و آنتیشِل مجهز است، ریسک نفوذ را به صفر میرساند.
چرا زیرساختهای مدیریتشده و معماریهای یکپارچه امنتر هستند؟
تجربه نشان داده است که بیش از ۸۰ درصد هک شدنها نه به دلیل نبودن پچ امنیتی، بلکه به خاطر تاخیر تیمهای فنی در اعمال بهروزرسانیها یا ترس از بههمریختن افزونههای سایت پس از آپدیت رخ میدهد. اینجاست که تفاوت نگهداری سنتی با مهندسی مدرن در مواجهه با هرگونه حفره امنیتی PHP مشخص میشود:
پایش و نگهداری پیشگیرانه: در سرویس پشتیبانی و نگهداری سامانهها در لوگاتک، تیم فنی به صورت مداوم اطلاعیههای امنیتی را رصد کرده و پچهای حیاتی را بدون ایجاد اختلال در عملکرد سایت اعمال میکند.
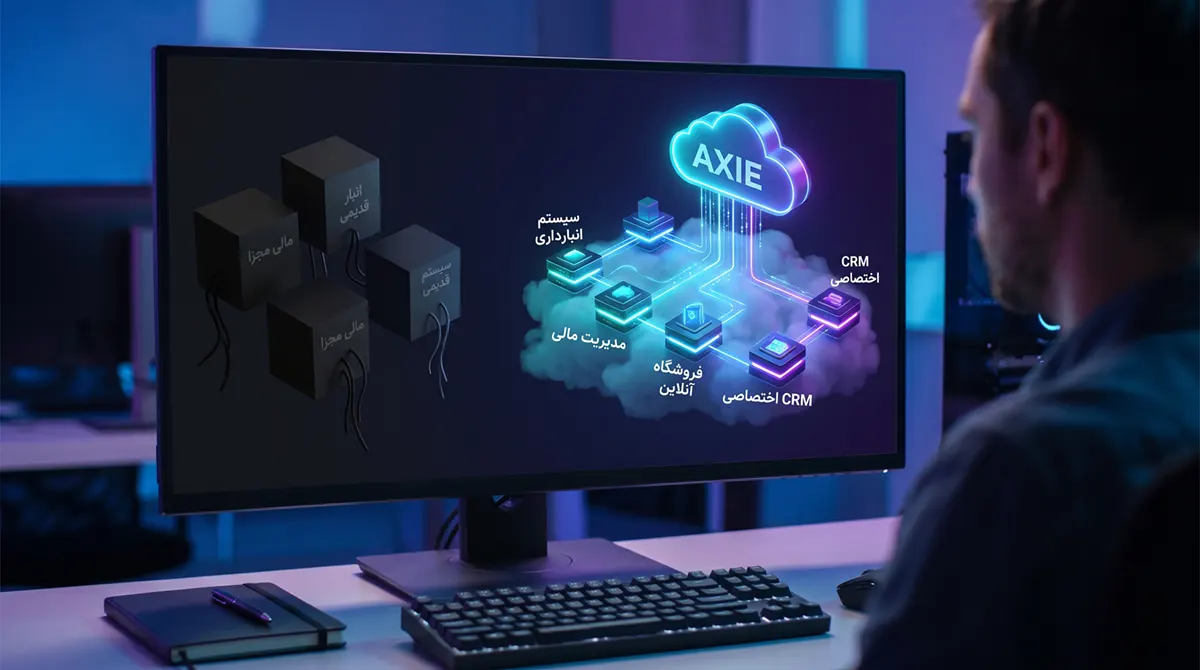
مهاجرت از ساختارهای شکننده به سیستمهای متمرکز: شرکتهایی که به جای درگیر شدن با دهها افزونه آسیبپذیر و پراکنده، به سمت مهاجرت به سیستمهای یکپارچه و امن حرکت میکنند، سطح حمله (Attack Surface) خود را به شکل چشمگیری کاهش میدهند.
امنیت بیدغدغه در پلتفرمهای ابری (SaaS): کسبوکارهایی که فروشگاه، CRM، نوبتدهی و حسابداری خود را بر بستر پلتفرم یکپارچه مدیریت کسبوکار اکسیپورتال راهاندازی کردهاند، اصلاً درگیر آپدیتهای دستی سرور یا خطرات ناشی از حفره امنیتی PHP نمیشوند؛ زیرا ایزولهسازی دادهها، بکاپگیری خودکار و بهروزرسانی هسته امنیتی به صورت متمرکز و لحظهای توسط تیم مهندسی لوگاتک انجام میگیرد.
سوالات متداول درباره حفره امنیتی PHP (FAQ)
۱. آیا سایتهای وردپرسی هم درگیر این حفره امنیتی PHP هستند؟
بله؛ از آنجا که هسته وردپرس و افزونههایی مانند ووکامرس با زبان PHP نوشته شدهاند، اگر نسخه PHP هاست یا سرور شما قدیمی و پچنشده باشد، حتی با وجود آپدیت بودن خودِ وردپرس، سایت شما در معرض خطر نفوذ قرار دارد.
۲. از کجا بفهمیم سرور ما از طریق این باگ هک شده است؟
افزایش ناگهانی مصرف پردازنده (CPU)، ایجاد فایلهای ناشناس با پسوند .php در پوشههای آپلود، و ثبت درخواستهای POST مشکوک به فایلهای سیستمی در لاگهای وبسرور (Access Logs) مهمترین نشانههای بهرهبرداری از این آسیبپذیری هستند.
۳. چگونه بدون ریسک به هم ریختن سایت، نسخه PHP را ارتقا دهیم؟
پیش از ارتقا از کل سایت بکاپ بگیرید، سپس نسخه PHP را به آخرین ورژن فرعی در همان شاخه فعلی خود (مثلاً از 8.2.10 به 8.2.35) ارتقا دهید تا ضمن بسته شدن باگ امنیتی، تداخلی در کدهای قالب و افزونهها ایجاد نشود.
نگران امنیت سرور و وبسایت کسبوکار خود هستید؟
اگر زمان یا دانش فنی کافی برای بررسی آسیبپذیریها، کانفیگ فایروال و ارتقای بدون دردسر سرورهای خود را ندارید، ریسک از دست رفتن اطلاعات را نپذیرید. همین حالا از طریق صفحه خدمات پشتیبانی و نگهداری فنی لوگاتک با مهندسان ما در ارتباط باشید تا سلامت و امنیت زیرساخت شما را به صورت تخصصی ایمنسازی کنیم.
دیدگاهها
هنوز دیدگاهی نیست. اولین نفر باشید.